
文档权限管理方案:员工离职带走公司文件,怎么防?这不是简单提醒员工“不要拷贝资料”就能解决的问题。很多企业的客户资料、合同报价、研发文档、项目交接资料长期散落在个人电脑、微信、U 盘和个人网盘里。员工在职时看起来只是方便协作,一旦离职,企业才发现文件到底在哪、谁有副本、权限有没有收回,都很难说清楚。赛凡云盒 SaifanBox 和赛凡企业私有云盘要解决的,正是这种文件资产失控问题。

为什么员工离职文件风险难防
离职文件风险最难防的地方,在于企业往往只管账号,不管文件。邮箱账号可以停用,OA 账号可以禁用,但员工电脑里保存的客户表、报价单、设计图、投标资料、项目交接文档,未必都在企业系统里。更麻烦的是,很多文件经过多次转发、下载、另存为,企业并不知道最终版本在哪里。
等到客户资料外泄、项目交接断档、历史文件找不到时,再去追溯已经很被动。对医疗、科研、制造、政务协同等组织来说,这类文件往往不是普通资料,而是业务资产和合规风险点。
集中管控:先把文件放回企业可控范围
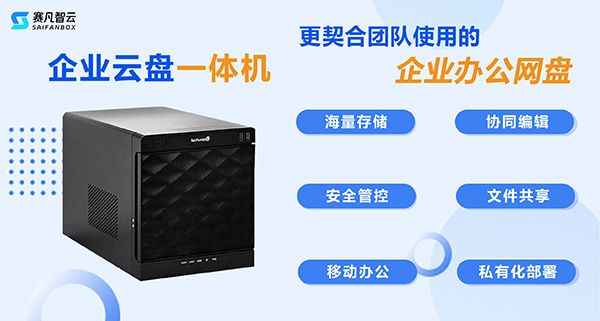
要防员工离职带走文件,第一步不是安装更多工具,而是把企业文件集中回到企业可控的空间。赛凡企业私有云盘支持私有化部署,文件可以存放在企业自己的服务器、机房或指定云资源中,核心资料不需要长期散落在个人终端和外部平台。
对重视安全边界的组织来说,数据不出域不是口号,而是权限治理和审计留痕的前提。只有文件先回到统一平台里,后续的权限分配、离职回收、外链管控和访问审计才有落点。
权限回收:从“人有权限”改成“岗位有权限”
第二步是把“人有权限”改成“岗位和项目有权限”。员工在职期间,需要按部门、项目、角色访问文件;员工调岗、离职或外包人员退场时,权限必须能快速回收。
赛凡云盒 SaifanBox 支持 17 级权限,可以围绕查看、上传、下载、编辑、删除、分享、管理等动作做细分控制。企业不必只在“能看/不能看”之间二选一,而是可以按业务需要设置更细的访问边界。
审计留痕:出问题后能查清
离职风险不只是“能不能阻止”,还包括“出事后能不能查清”。企业需要知道谁在什么时间访问、下载、分享、删除过哪些文件。赛凡支持围绕文件访问和权限操作进行审计留痕,帮助 IT 和管理者在出现异常时快速定位线索。
尤其在医疗数据、科研资料、制造图纸和政务协同场景中,审计记录本身也是内部合规管理的一部分。制度要求员工规范交接,系统则负责让交接可执行、可追踪、可验证。
行动入口
如果企业已经遇到离职后文件交接困难、客户资料难回收、项目文档散落各处的问题,可以先评估现有文件管理方式:哪些资料还在个人电脑里,哪些文件通过外链流转,哪些部门权限长期没有清理。需要判断是否适合私有化部署,可以申请部署评估。
🏢 赛凡智云 — 企业私有云存储专家
安全可控 · 高效协同 · 一键部署 · AI就绪
数据安全可控
私有化部署,数据不出企业
AES-256加密 + 等保三级
精细权限管控
部门/角色/文件夹多级权限
操作审计全程追溯
全终端覆盖
PC/手机/平板/Web
随时随地安全访问
极速传输
大文件秒传,断点续传
局域网传输速度拉满
在线协同编辑
Office/WPS在线编辑
多人协作实时同步
AI数据底座
统一数据汇聚与管理
为企业AI应用夯实基础