
企业文件权限治理:NAS作为企业共享存储,部署简单、内网访问便捷,早期能满足基础文件共享需求。但随着业务扩张和人员变动,NAS权限管理的粗放问题逐渐显现:同一文件夹中既有公开资料,也有合同、图纸、报价等敏感文件;项目成员能看,外协人员也可能看到;员工离职后权限回收缺乏系统保障。
赛凡云盒 SaifanBox 和赛凡企业私有云盘并不否定NAS的存储价值,而是在其基础上补足企业级权限治理、数据不出域和审计留痕能力。
NAS的长处与短板
NAS的优势在于本地部署、容量灵活、适合内网共享和备份。对于小团队而言,一个共享盘可解决多数日常存储需求。
但NAS本质更偏存储设备,而非权限管理平台。企业实际需要的是围绕文件全生命周期的权限控制:谁能看、谁能下载、谁能编辑、谁能删除、谁能分享、谁能管理——这些动作在业务中不应混在单一的“读写权限”里处理。
权限过粗的三类风险
第一,敏感资料隔离不足。 销售合同、客户报价、研发图纸、采购清单、质量文档共存于同一目录,岗位不同的员工只要进入文件夹即可接触超出职责范围的资料。
第二,项目协作权限管理困难。 临时项目、跨部门协作、外部供应商参与时,NAS权限需人工创建、调整和回收,项目结束或人员离职后,权限清理常被遗漏。
第三,审计能力缺失。 文件被下载、删除、移动或外发后,缺乏完整的操作记录,出现争议时难以追溯。

企业级权限方案:多维拆分
企业级权限管理不应仅依赖文件夹层级,而需按岗位、项目、操作动作进行三维拆分。设计人员可上传图纸但不可外发,销售可查看合同但不可删除,外协人员仅能访问指定项目目录,离职人员权限可统一回收。
赛凡企业私有云盘支持17级权限,围绕查看、上传、下载、编辑、删除、分享、管理等操作提供细粒度控制,按组织架构、项目组、文件夹和岗位灵活配置,告别“一给就是一大片”的粗放模式。
离职回收:权限治理的关键节点
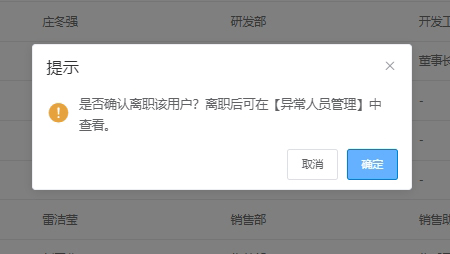
文件风险常在人员变动时集中暴露。员工调岗、离职、外包退场、供应商项目结束,均需快速回收权限。传统NAS缺乏清晰的权限台账,管理员只能人工逐项核查。
赛凡云盒 SaifanBox 可将权限管理集中至统一平台,结合项目和岗位进行批量回收,降低遗漏风险,同时确保权限变更有迹可循。
审计留痕:日常管理能力而非事后补救
审计留痕不仅是安全事件后的追溯工具,更是日常管理的必备能力。谁访问了敏感目录、谁下载了合同、谁分享了文件、谁修改了关键文档——这些信息应随时可查。
对制造、医疗、科研、政府等行业而言,审计留痕将制度要求落实为系统层面的控制,让关键操作有边界、有记录、可追溯。
选型建议
若企业仅需基础共享和备份,NAS仍是可行选择。但若已出现权限过粗、项目文件混乱、离职权限回收困难、敏感资料追溯无门等问题,则应考虑引入企业级文件协同与权限治理方案。
NAS解决“存在哪里”,企业私有云盘进一步回答“谁能用、怎么用、能否追溯”。如需结合现有NAS、组织架构和权限复杂度评估升级路径,可申请部署评估。
🏢 赛凡智云 — 企业私有云存储专家
安全可控 · 高效协同 · 一键部署 · AI就绪
数据安全可控
私有化部署,数据不出企业
AES-256加密 + 等保三级
精细权限管控
部门/角色/文件夹多级权限
操作审计全程追溯
全终端覆盖
PC/手机/平板/Web
随时随地安全访问
极速传输
大文件秒传,断点续传
局域网传输速度拉满
在线协同编辑
Office/WPS在线编辑
多人协作实时同步
AI数据底座
统一数据汇聚与管理
为企业AI应用夯实基础