
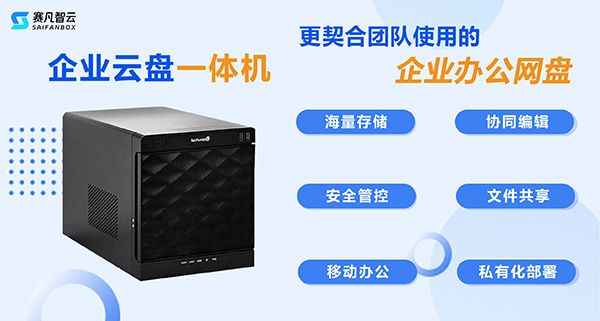
私有化部署·数据不出域方案:数据不出域是什么意思?简单说,就是企业的核心文件、业务资料和敏感数据尽量留在企业可控的系统、网络和存储边界内,不因为协作、共享、检索或备份流向不可控环境。赛凡云盒 SaifanBox 与赛凡企业私有云盘面向的正是这类需求:通过私有化部署、权限治理、17级权限和审计留痕,把文件协同建立在企业自己的数据边界内。
数据不出域不是“不联网”
很多人把数据不出域理解成“系统不能联网”或“文件不能共享”,这并不准确。企业仍然需要跨部门协作、远程办公、外协沟通和资料检索。问题不在于能不能流转,而在于流转是否发生在企业允许的范围内,是否经过授权,是否能被记录。
比如合同可以给销售和法务查看,但不应被随意转存到个人网盘;图纸可以给项目成员使用,但外发给供应商时要限定范围和时效;医疗、科研、政务资料可以被授权人员检索,但不应进入无法审计的外部工具。
因此,数据不出域的核心是边界可控,而不是把文件锁死。
为什么企业越来越看重数据不出域
第一是合规压力。政府、医疗、金融、能源、科研、制造等行业,很多文件天然带有敏感属性。无论是客户资料、病案资料、图纸工艺,还是项目文档、经营合同,都需要明确存储和访问责任。
第二是外部工具增多。企业为了提高效率,可能同时使用公有云网盘 SaaS、办公套件自带盘、即时通讯文件、个人网盘和各类 AI 工具。工具越多,文件副本越多,数据边界越模糊。
第三是人员流动频繁。员工离职、岗位调整、外协退出后,如果文件长期留在个人电脑或外部账号里,企业很难确认资料是否已经被带走,也很难统一回收权限。

私有化部署如何支撑数据不出域
数据不出域首先要解决“文件主体放在哪里”。私有化部署可以把文件系统部署在企业自有机房、专有云或指定服务器环境里,让 IT 部门明确掌握存储位置、访问入口和运维策略。
这和把文件分散放在外部工具里不同。私有化文件平台可以成为企业统一的文件底座,合同、图纸、制度、项目材料、培训资料、归档文件都进入同一套可控体系。员工依然可以协同,但协同动作发生在企业授权的平台内。
权限治理决定谁能接触数据
只把文件放回企业内部还不够。如果所有人都能看到所有资料,数据仍然处在高风险状态。数据不出域要落地,必须配合权限治理。
赛凡企业私有云盘支持 17级权限,可以把文件访问拆成更细的业务动作:有的人只能预览,有的人可以上传,有的人可以编辑,有的人可以下载,有的人可以管理目录或授权他人。对制造图纸、医疗资料、科研文档、合同报价等内容,企业可以按部门、岗位、项目和资料类型设置边界。
这样一来,数据不仅“不出企业边界”,也不会在企业内部无序扩散。
外发和协作也要有边界
数据不出域并不意味着不能和外部伙伴协作。制造企业要给供应商图纸,医疗机构要和合作单位传资料,项目团队要给客户交付文件,这些都是正常业务。
关键在于外发要可控。企业需要能设置外链有效期、访问范围、下载权限和撤回机制。对临时协作人员,也应通过项目或目录授权,而不是把整块共享盘开放出去。协作结束后,权限应及时收回,避免长期残留。
审计留痕让边界可验证
数据不出域不能只靠口头规定,还要能证明。谁访问过敏感文件,谁下载过资料,谁创建过外链,谁调整过权限,系统都应留下记录。
审计留痕的价值在于,它让 IT 和管理者能检查边界是否真的生效。出现异常下载、越权访问或误删文件时,也能尽快定位原因。对需要接受内部审计、客户检查或合规评估的组织,这类记录会成为文件治理的重要证据。
行动入口
如果企业正在评估私有云、企业文件系统或数据不出域方案,建议先盘点三件事:核心文件在哪里,哪些人可以访问,哪些外部工具正在承载业务资料。需要结合现有系统评估私有化部署路径,可以申请部署评估。
🏢 赛凡智云 — 企业私有云存储专家
安全可控 · 高效协同 · 一键部署 · AI就绪
数据安全可控
私有化部署,数据不出企业
AES-256加密 + 等保三级
精细权限管控
部门/角色/文件夹多级权限
操作审计全程追溯
全终端覆盖
PC/手机/平板/Web
随时随地安全访问
极速传输
大文件秒传,断点续传
局域网传输速度拉满
在线协同编辑
Office/WPS在线编辑
多人协作实时同步
AI数据底座
统一数据汇聚与管理
为企业AI应用夯实基础