
企业文件管理系统:信创企业文件系统该怎么选?对政府、医疗、制造、科研等组织来说,这已经不是“换一个网盘工具”的问题,而是文件存储、协同、权限、审计和数据边界一起重建的问题。赛凡云盒 SaifanBox 与赛凡企业私有云盘更适合放在这个背景下评估:它面向的是私有化部署、数据不出域、权限治理和可持续运维,而不是单纯多给一个共享文件夹。
信创环境下,文件系统为什么要重新评估
过去很多企业文件分散在个人电脑、部门共享盘、NAS、公有云网盘 SaaS、办公套件自带盘里。短期看,每个工具都能解决一部分问题:有人负责存储,有人负责同步,有人负责在线协作。但在信创和合规要求逐步推进后,问题会集中暴露。
第一,数据边界不清。文件到底存在哪里、经过哪些外部服务、备份在哪里、管理员能否完整掌握,很多企业并没有统一答案。第二,权限结构粗放。一个目录给了读写权限,往往意味着多人同时能查看、下载、转发,和岗位职责并不完全匹配。第三,审计证据不足。文件被谁访问、谁下载、谁分享、谁删除,如果无法形成记录,后续合规检查和内部追责都会变得被动。
因此,信创企业文件系统选型,不能只看容量和价格,还要看它能不能成为企业自己的文件底座。
选型维度一:是否支持私有化部署
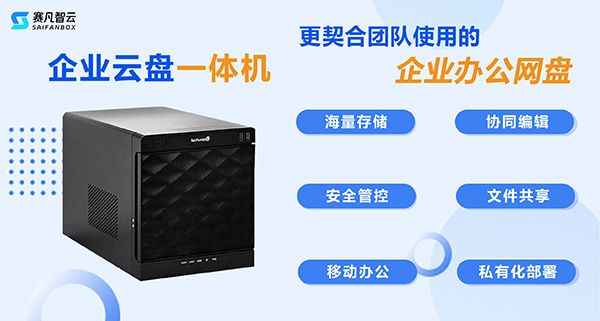
信创场景下,私有化部署是第一层判断。企业文件系统如果长期承载合同、图纸、病案资料、科研文档、政务材料和经营数据,就不应只依赖外部 SaaS 的默认存储边界。
私有化部署的价值在于,企业可以把文件系统部署在自有机房、专有云或指定服务器环境中。这样 IT 部门能明确知道文件存储位置、网络访问范围、备份策略和系统运维责任。对需要数据不出域的组织来说,这一步决定了后续权限、审计和 AI 检索是否有可靠基础。
选型维度二:权限治理能不能细到业务动作
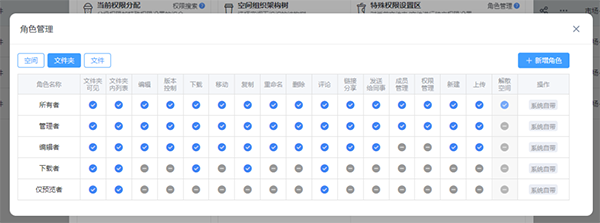
企业文件系统不能只用“能看/不能看”来管权限。真实业务里,一个文件可能涉及查看、上传、编辑、下载、删除、分享、外发、管理等不同动作。研发能上传图纸,不一定能外发;销售能查看合同,不一定能删除;外协人员能访问项目资料,不应该看到企业内部报价和历史客户资料。
赛凡企业私有云盘支持 17级权限,重点不是把权限名目堆多,而是让企业能把岗位、部门、项目、文件夹和操作动作对应起来。这样做权限治理时,IT 不需要在“全开”和“全关”之间反复妥协,而是可以按实际职责拆分访问边界。
选型维度三:数据不出域不只是口号
“数据不出域”不是简单说文件不上公网,也不是把服务器放在本地就自动实现。它至少包含三件事:文件主体留在企业可控环境内,访问链路由企业授权管理,关键操作能被记录和追踪。
在政府、医疗、金融、科研和制造行业,很多文件一旦脱离企业控制范围,就很难再判断是否被复制、二次传播或长期留存。企业文件系统如果要满足数据不出域,就要从部署架构、账号体系、外链策略、下载控制和日志审计一起设计。
选型维度四:本地 AI 要建立在文件治理之后
信创和 AI 并不矛盾,但顺序不能反。企业想做本地 AI、私有化知识库或 RAG 检索,前提是文件已经集中、权限已经理清、版本相对可信。否则 AI 只是把混乱资料更快地暴露出来。
更稳妥的路径是:先建设企业文件系统,把文件集中到私有化平台;再建立权限分层,明确哪些资料可被检索、哪些只能由特定岗位访问;最后再接入本地 AI 检索,让员工在权限范围内查资料、找制度、找图纸、找项目文档。
选型维度五:审计留痕要服务日常管理
审计留痕不是出了安全事件后才有用。对 IT 负责人来说,日常就需要知道哪些文件被高频访问,哪些敏感资料被下载,哪些外链正在有效期内,哪些离职或调岗人员仍残留权限。
一个适合信创环境的企业文件系统,应当让关键操作有记录、异常访问能追踪、权限变更可回看。这样文件管理不再只靠制度提醒,而是变成可检查、可复盘、可持续优化的管理动作。
行动入口
信创企业文件系统选型,建议先从现有文件分布、账号体系、权限复杂度和数据边界做一次盘点。如果你需要评估现有 NAS、共享盘、公有云网盘 SaaS 或办公套件自带盘是否适合迁移到私有化文件平台,可以申请部署评估。
🏢 赛凡智云 — 企业私有云存储专家
安全可控 · 高效协同 · 一键部署 · AI就绪
数据安全可控
私有化部署,数据不出企业
AES-256加密 + 等保三级
精细权限管控
部门/角色/文件夹多级权限
操作审计全程追溯
全终端覆盖
PC/手机/平板/Web
随时随地安全访问
极速传输
大文件秒传,断点续传
局域网传输速度拉满
在线协同编辑
Office/WPS在线编辑
多人协作实时同步
AI数据底座
统一数据汇聚与管理
为企业AI应用夯实基础